Bir sohbet yanıtında “Dosyayı açıp hatayı düzeltebilirsiniz” yazması ile dosyanın gerçekten düzenlenmesi farklı olaylardır. Birincisi öneridir. İkincisi, bir aracın dosya üzerinde işlem yapmasını gerektirir. Kodlama ajanlarını anlamak için bu ayrımı başlangıç noktası olarak kullanabiliriz.
Altıncı dersin bu yazısında ajanın çalışma döngüsünü, araç çağrılarının rolünü ve Model Context Protocol, kısaca MCP, bağlantısını inceleyeceğiz. Görevimiz yine görev listesine arama eklemek olacak. Her adımda, sistemin ne söylediğiyle gerçekte ne yaptığı arasındaki ilişkiye bakacağız.
Ajan bir hedef üzerinde nasıl ilerler?
Ajan, hedefe ulaşmak için modeli ve araçları birlikte kullanan sistemdir. Model mevcut bilgiyle bir sonraki adımı belirleyebilir; uygulama bu adıma karşılık gelen aracı çalıştırabilir; sonuç yeniden çalışma bağlamına eklenir. Yeni bilgi, sonraki kararı etkiler.
Örneğin ajan önce dosya listesini inceler, görev bileşenini okur ve başlık alanını doğrular. Ardından filtreleme değişikliğini yapar. Kontrol komutu hata verirse çıktıyı okuyup düzeltme uygular. Sonunda hangi davranışın değiştiğini ve neyin doğrulandığını raporlar. Bu, beklediğimiz örnek akıştır; her ajanın her işte bütün adımları eksiksiz uyguladığını varsaymayız.
Şekil 1. Araç sonucu, bir sonraki kararın girdisidir; yalnızca son yanıtın süsü değildir.
Ajanın hedefe göre araç kullanması, resmi ajan kavramları rehberinde de temel çalışma biçimi olarak açıklanır. Bizim örneğimizde önemli olan, bu döngünün izlenebilir olmasıdır: hangi dosya okundu, hangi değişiklik yapıldı ve hangi sonuç gözlendi?
Araç çağrısı, niyet ile sonuç arasında durur
Bir araç, dosya okuma, metin arama, komut çalıştırma veya dış bir servisten bilgi alma gibi belirli bir işlem sunar. Modelin bu işlemi istemesi araç çağrısıdır. İşlemin gerçekleşip gerçekleşmediğini ise araç sonucu gösterir.
Aşağıdaki JSON yalnızca kavramsal bir gösterimdir. Gerçek bir ürünün API şeması veya doğrudan çalıştırılacak MCP mesajı değildir:
{
  "islem": "dosya_oku",
  "girdi": {
    "yol": "src/GorevListesi.tsx"
  }
}
Bu isteğin sonucunda dosya içeriği gelebilir, “dosya bulunamadı” hatası alınabilir veya erişim reddedilebilir. Üç durumda da aynı sonraki adımı atmak doğru olmaz. Dosya bulunamadıysa gerçek yol araştırılmalıdır. İzin yoksa o işlemin yapılmış gibi anlatılması yerine sınır belirtilmelidir.
Benzer şekilde bir komutun başlatılması ile başarıyla tamamlanması farklıdır. İşlem sürüyor olabilir, hata koduyla bitmiş olabilir veya yalnızca bazı kontrolleri gerçekleştirmiş olabilir. Son rapor bu ayrımı korumalıdır.
Okumak, değiştirmek ve çalıştırmak farklı yeteneklerdir
Bir ajan dosyayı okuyabiliyor ama yazamıyor olabilir. Dosyayı düzenleyebiliyor ama projeyi çalıştıracak bağımlılıklara sahip olmayabilir. Terminal erişimi olabilir fakat dış ağa çıkamayabilir. Bu durumlar aracın “zekâsından” önce ortamın sunduğu imkânlarla ilgilidir.
Görev araması için dosya okuma, metin arama, düzenleme ve proje kontrolünü çalıştırma yeterli olabilir. Harici müşteri sistemine yazma yetkisi bu görev için gerekli değildir. İşi gerekli yeteneklere bölmek, hem araç seçimini hem erişim kapsamını anlaşılır kılar.
Yerel ve uzak çalışma ayrımını da koruyun. Komut uzaktaki bir ortamda çalışıyorsa sizin bilgisayarınızdaki kayıt dosyası orada bulunmayabilir. “Bende çalışıyor” ifadesinin anlamlı olması için hangi dosya sürümü, bağımlılıklar ve çalışma ortamıyla denendiği bilinmelidir.
MCP neyi standartlaştırır?
MCP, yapay zekâ uygulamalarıyla veri ve araç sağlayan sunucular arasında ortak bir bağlantı düzeni tanımlar. Yeni bir dil modeli değildir. Bir modeli yeniden eğitmez ve tek başına bütün servislere erişim vermez. Uygun sunucu, bağlantı ve yetkiler gerekir.
Temel mimaride host, bağlantıları yöneten yapay zekâ uygulamasıdır. Host içindeki client, bir MCP sunucusuyla iletişimi yürütür. Server, belirli veri veya yetenekleri sunar. Sunucu yerel bilgisayarda da uzak bir hizmette de çalışabilir. Bu roller MCP’nin resmi mimari belgesinde açıklanır.
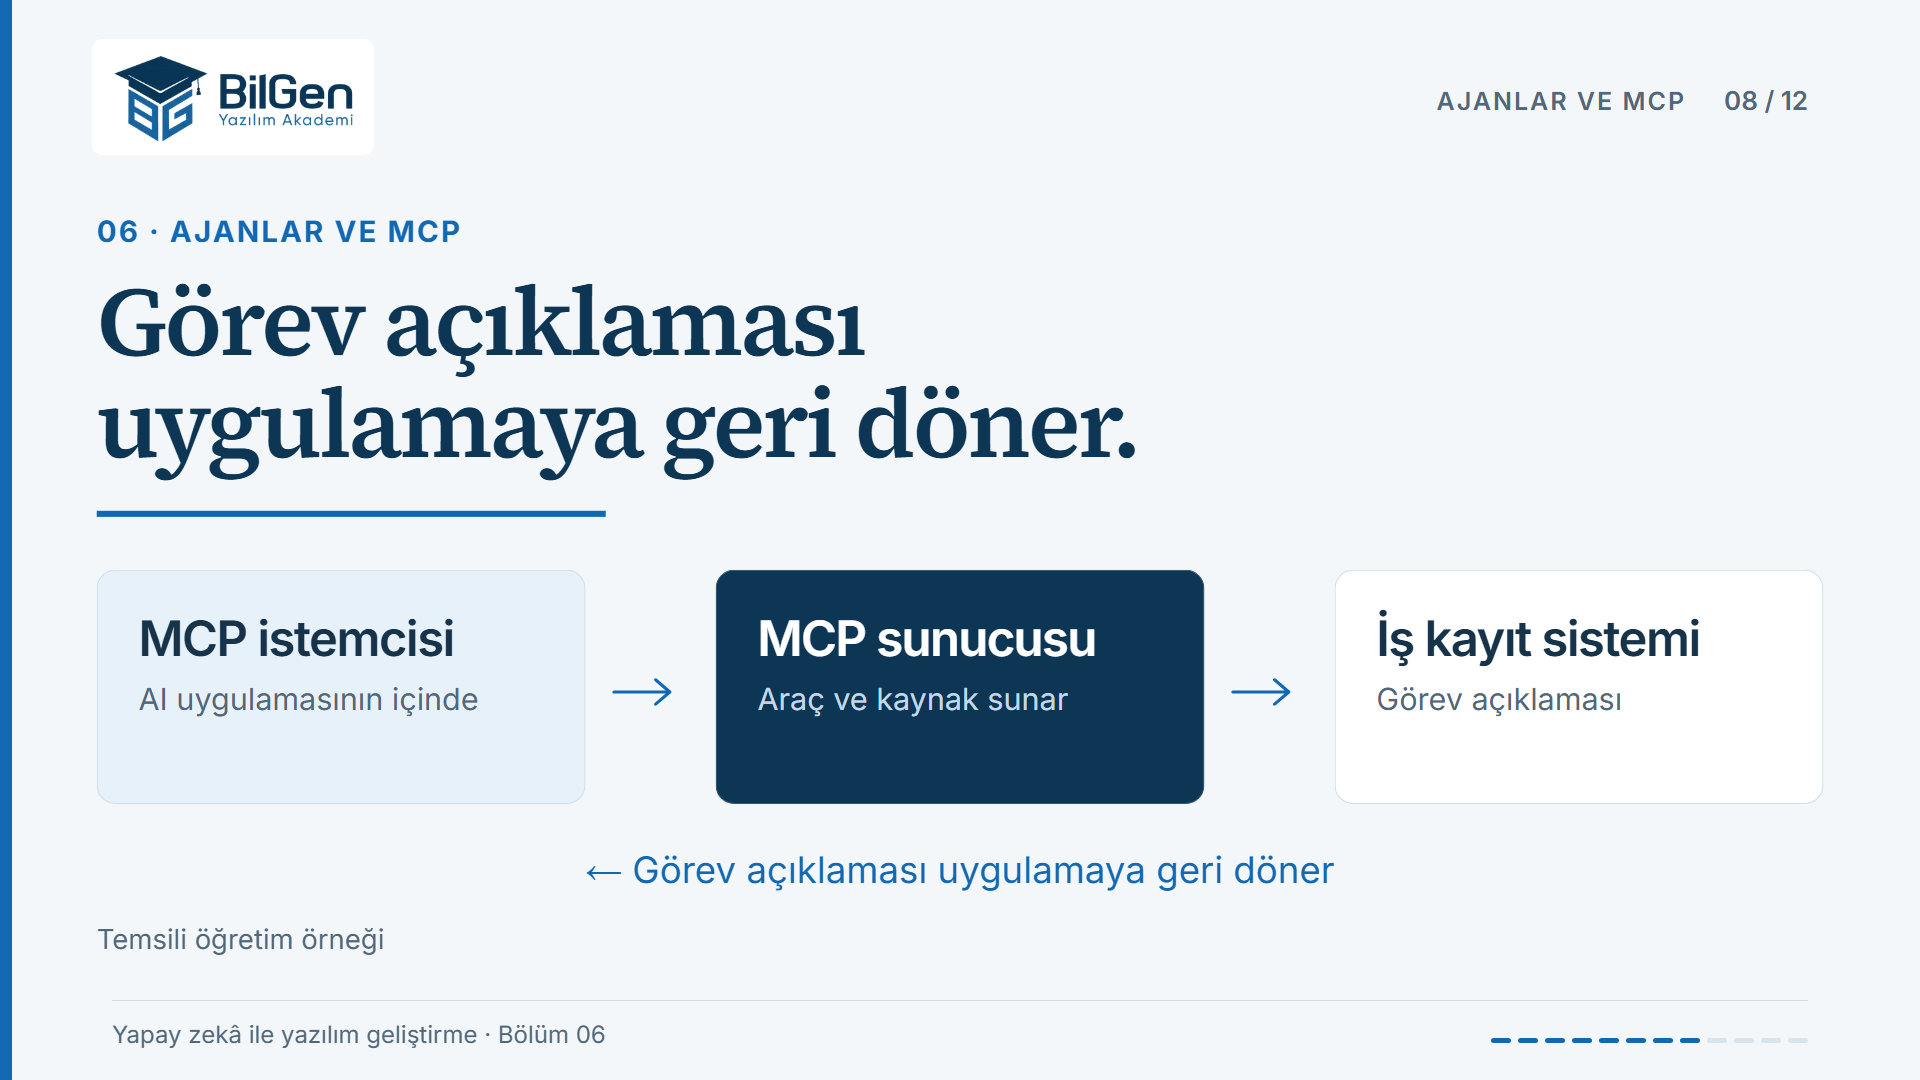
Şekil 2. Uygulamanın içindeki MCP istemcisi sunucuya bağlanır; iş kaydının açıklaması aynı akış üzerinden uygulamaya döner.
Bir görev takip sistemi düşünün. MCP sunucusu “görev ayrıntısını oku” yeteneği sunabilir. Ajan bu araçla hata kaydını alır ve dönen açıklamayı incelemesinde kullanır. Sunucu başka bir araçla kayıt güncelleme de sunabilir; fakat okuma yetkisinin olması, güncelleme yetkisinin de olduğu anlamına gelmez.
MCP üzerinden araçların yanında kaynaklar ve başka bağlam imkânları da sağlanabilir. Öte yandan ajanın kullandığı her araç MCP üzerinden gelmez. Uygulamanın kendi dosya okuma veya terminal aracı da bulunabilir. “Araç kullanıyor” gözleminden “MCP kullanıyor” sonucuna doğrudan gitmeyin.
API ile MCP arasındaki ilişki
Bir API, bir yazılımın başka bir yazılıma sunduğu arayüzdür. Bir MCP sunucusu, arka planda bir hizmetin API’sini kullanıp onun belirli yeteneklerini yapay zekâ uygulamasına sunabilir. Bu nedenle API ile MCP birbirini dışlayan seçenekler değildir; farklı katmanlarda birlikte çalışabilirler.
Bu ayrım, sorun araştırırken yararlıdır. Bağlantı kurulmuş olsa bile arka servisin kimlik doğrulaması, veri kapsamı veya çalışma durumu nedeniyle işlem başarısız olabilir. “MCP bağlı” ifadesi, her çağrının başarılı olacağını garanti etmez. Dönen hata ve işlem sonucu yine incelenmelidir.
Örneğin görev kaydı bulunamıyorsa yanlış kimlik kullanılmış, farklı proje seçilmiş veya erişim kapsamı sınırlı olabilir. Ajanın sonraki adımı, sonucu okumak ve ilgili varsayımı kontrol etmek olmalıdır; olmayan bir kaydın içeriğini tahmin etmek değil.
İzin, onay ve çalışma sınırı
Şekil 3. Yetki kapsamı, görev için gereken işlemlerle birlikte değerlendirilir.
İzin, bir işlemin yapılabilmesine ilişkin yetkidir. Onay, belirli bir işlemin yürütülmesi için kullanılan karar adımı olabilir. Sandbox, çalışma ortamındaki teknik sınırlamaları anlatır. Bu mekanizmalar kullanılan ürüne göre değişir; aynı kavramı farklı ayar adlarıyla görebilirsiniz.
Basit bir okuma işiyle canlı sisteme veri yazma işinin etkisi aynı değildir. Görev için gereken erişimi seçmek ve işlemin hedefini bilmek gerekir. Bir proje talimatında “dikkatli ol” yazması, teknik erişim sınırının yerine geçmez. Benzer şekilde çok sayıda onay penceresi görmek de tek başına işlemin doğru olduğu anlamına gelmez; hangi değişikliğin yapılacağını anlamak esastır.
Sonuç raporunda üç ayrı durumu arayın
| İfade | Kanıtladığı şey | Henüz kanıtlamadığı şey |
|---|---|---|
| “Kontrolü çalıştıracağım” | Bir plan kuruldu | Komutun çalışması |
| “Kontrol başlatıldı” | İşlem başladı | Başarıyla tamamlanması |
| “Komut tamamlandı, sonuç şu” | Belirtilen kontrolün sonucu | Bütün uygulamanın her koşulda doğru olması |
Bu tabloyu bir değerlendirme alışkanlığı olarak kullanın. Tek bir kontrolün geçmesi değerli bir kanıttır; fakat kontrolün kapsamadığı davranışları otomatik olarak doğrulamaz. Birim testi geçmiş olsa bile arama alanının ekranda görünmesi veya doğru bağlanması ayrıca incelenebilir.
Uygulama: bir ajan çalışmasını izleyin
Küçük bir görevi yürütürken dört sütunlu bir not tutun: amaç, kullanılan araç, dönen sonuç ve sonraki karar. Bir adımda sonucun okunmadan geçildiğini fark ederseniz, o boşluğun hangi yanlış varsayıma yol açabileceğini düşünün. Bu alıştırmayı gerçek bir servis bağlantısı kurmadan, mevcut dosya araçlarıyla da yapabilirsiniz.
Bir sonraki aşamada tekrar eden çalışma yöntemlerini düzenleyeceğiz. Yedinci ders, kurallar, skills, hooks ve alt ajanların hangi ihtiyaca karşılık geldiğini karşılaştırır.